Багато років я користувався виключно Google Chrome, і все мене в ньому влаштовувало: він синхронізувався з телефоном, сам запам'ятовував паролі й мав ще купу крутих фішок. Але чим більше я читав про те, як Google поводиться з даними користувачів, тим менше мені це подобалося. Тож одного дня я вирішив перейти на Mozilla Firefox, який обіцяє набагато більше приватності.
Закладки, куки та історія переїхали миттєво. А от із паролями почалися проблеми: Firefox тоді вперто не хотів їх приймати ні з файлу, ні при перенесенні налаштувань із Chrome. Тоді я й поглянув у бік окремого менеджера паролів. І зараз розповім, чому це зручніше й надійніше, ніж браузер або блокнот.
Що таке менеджер паролів і навіщо він потрібен
Менеджер паролів – це програма-сейф. Ти запам'ятовуєш лише один головний пароль, а всі інші вона зберігає в зашифрованому вигляді, сама підставляє на сайтах і генерує нові – довгі й випадкові, такі, що їх ніхто не вгадає.
Поки я шукав рішення, на тематичних форумах кілька разів чув: «Та навіщо ці менеджери – зіллють твої паролі, і оком не змигнеш! Найкращий менеджер паролів – паперовий блокнотик під подушкою». І в чомусь автори цих слів праві: довіряти наосліп не можна нікому. Але подумай: тобі справді легше щоразу діставати з-під подушки блокнот і переписувати пароль із двадцяти символів? А коли сидиш не вдома? 😀
Через таку незручність люди зрештою роблять один простий пароль на всі сайти. А це найгірший варіант: варто злити базу одного сайту, і зловмисник пробує цю пару «пошта + пароль» скрізь. Менеджер паролів дозволяє мати для кожного сайту свій унікальний пароль і при цьому нічого не пам'ятати.
Що вибрати: коротко
- Bitwarden – якщо хочеш, щоб паролі були скрізь: на комп'ютері, телефоні, у будь-якому браузері. Відкритий код, безкоштовний тариф без обмеження кількості паролів і пристроїв.
- KeePassXC – якщо не хочеш віддавати паролі жодній хмарі. База лежить у тебе у файлі, синхронізацію налаштовуєш сам/сама.
- Менеджер паролів браузера – якщо в тебе один браузер на всіх пристроях і немає бажання щось налаштовувати. Це краще, ніж один пароль на все.
- Паперовий записник – лише для кількох найважливіших речей, наприклад резервних кодів і головного пароля. Але не для всіх паролів.
Bitwarden: золота середина
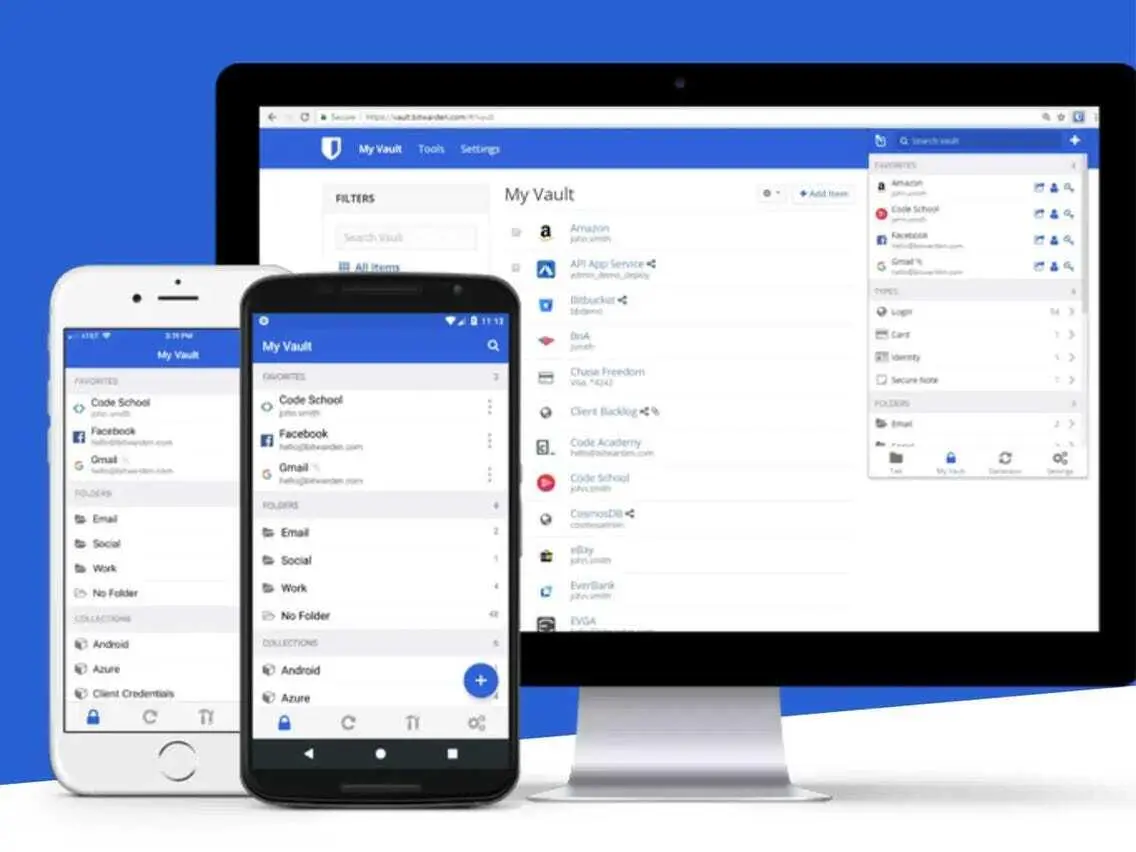
Bitwarden – хмарний менеджер паролів із відкритим кодом, а це дуже великий плюс для параноїків, які за кожним кущем бачать крадія паролів. Код може перевірити будь-хто, і його регулярно перевіряють незалежні аудитори. Саме цьому сервісу я свого часу довірив усі свої паролі.
Як це працює: реєструєшся, придумуєш один складний головний пароль, ставиш розширення в браузер і застосунок на телефон. Далі Bitwarden сам пропонує зберегти пароль, коли ти входиш на сайт, і сам його підставляє наступного разу. Усе синхронізується між пристроями, а шифрування відбувається ще у тебе на пристрої, тож на сервер потрапляє вже зашифроване сховище.
Що вміє безкоштовна версія:
- необмежена кількість паролів і пристроїв;
- розширення для всіх популярних браузерів (і навіть для Tor Browser, знову ж таки для параноїків 😉);
- застосунки для Android, iPhone, Windows, macOS і Linux;
- генератор паролів, захищені нотатки, дані карток;
- імпорт із Chrome, Firefox, LastPass і купи інших менеджерів;
- ключі доступу (passkeys) – про них трохи нижче.
Платна версія додає хіба що зручності на кшталт вбудованого генератора кодів двофакторної автентифікації. Для більшості людей вистачить безкоштовної.
KeePassXC: паролі тільки у тебе
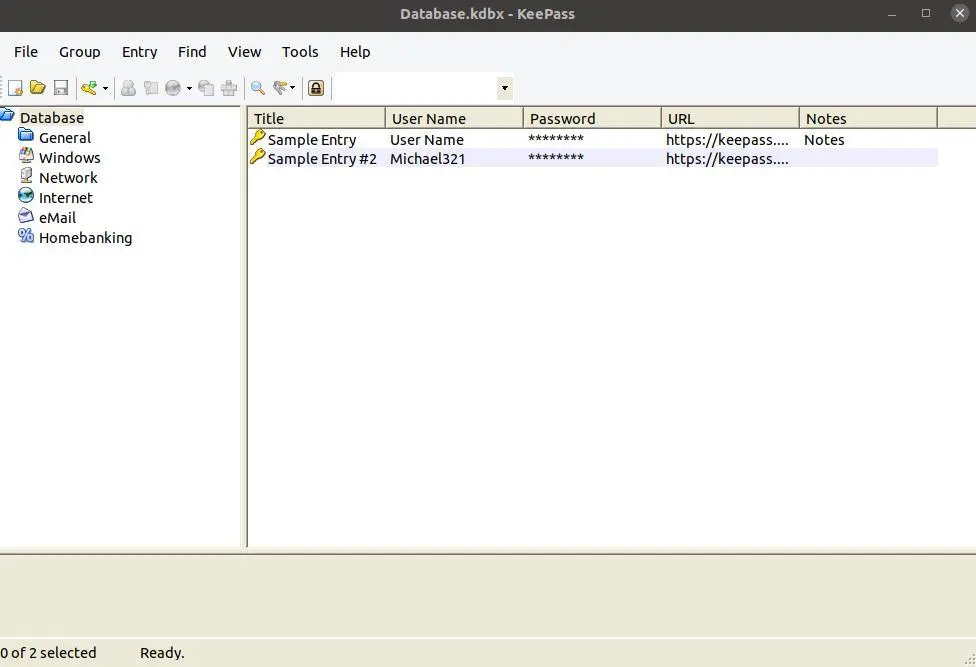
Першим, на що я натрапив, був KeePass. Він із відкритим кодом і не має жодної хмари: усі паролі лежать в одному зашифрованому файлі у тебе на пристрої. Але тоді я змучився: налаштувати синхронізацію між комп'ютером і телефоном та автозаповнення в браузері на Linux і Android виявилося НАСТІЛЬКИ складно, що після цілого дня «розкопок» я відчепився від цієї ідеї.
Сьогодні з цим набагато простіше, і замість класичного KeePass я раджу KeePassXC. Це сучасна програма для Windows, macOS і Linux, яка відкриває ті самі файли баз KeePass, має нормальне розширення для браузера і вміє працювати з ключами доступу. На телефоні ту саму базу відкриває KeePassDX (Android) або KeePassium чи Strongbox (iPhone).
Синхронізацію тут налаштовуєш сам/сама: кладеш файл бази в Google Диск, Dropbox, Syncthing чи на власний сервер, і всі пристрої беруть його звідти. Сама база зашифрована, тож навіть якщо хмару зламають, без головного пароля файл нікому не потрібен.
Мінуси теж чесно: потрібно трохи повозитися на старті, а якщо відредагувати базу одночасно на двох пристроях, зміни доведеться об'єднувати. Зате ніхто, крім тебе, не тримає твоїх паролів.
Чому я більше не раджу LastPass
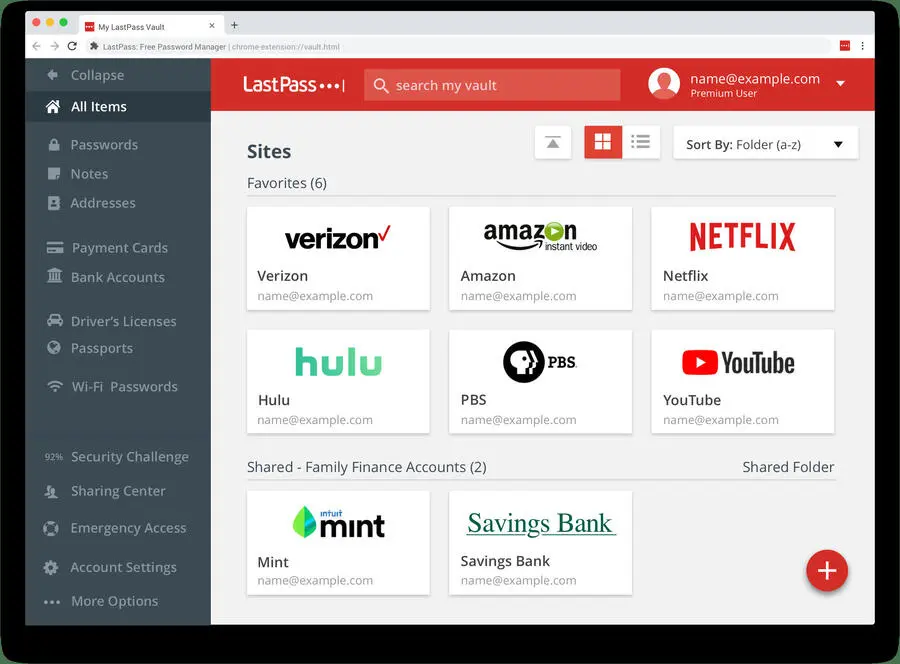
Колись у цій статті я радив LastPass: простий, як заварити склянку чаю, і безкоштовний. Але з того часу сталося дві речі.
- Безкоштовний тариф сильно урізали: тепер він працює лише на одному типі пристроїв – або комп'ютер, або телефон.
- У компанії стався серйозний витік: зловмисники винесли резервні копії зашифрованих сховищ користувачів. Сховища зашифровані, але в кого був слабкий головний пароль, ті ризикують, що його рано чи пізно підберуть. До того ж частина даних, наприклад адреси сайтів, у старих сховищах зберігалася незашифрованою.
Тож якщо ти досі в LastPass, раджу експортувати паролі й перейти на Bitwarden – він уміє імпортувати їх напряму. А найважливіші паролі (пошта, банк) після переїзду краще змінити.
А чим поганий менеджер паролів у браузері?
Ти запитаєш: «А якщо браузер і так пам'ятає мої паролі, навіщо мені ще одна програма?» Справді, якщо ти користуєшся одним браузером (наприклад, Chrome на комп'ютері й телефоні), вбудованого менеджера може вистачити. Я сам задовольнявся таким варіантом дуже довго. Сучасні браузери вже й самі генерують надійні паролі та попереджають, якщо якийсь із них засвітився у витоку.
Але окремий менеджер виграє, коли:
- у тебе кілька браузерів – Chrome на роботі, Firefox удома, Safari на iPhone. Менеджер працює в усіх, і паролі не треба нікуди переносити (саме на цьому я колись і погорів);
- ти заходиш на сайти з різних пристроїв. Менеджер сам закриває доступ до паролів через кілька хвилин бездіяльності, а браузер, у якому ти забув/ла вийти з акаунта, – це те саме, що залишити блокнот із паролями в кишені злодія;
- треба зберігати щось, крім паролів: дані карток, коди від Wi-Fi, відповіді на секретні запитання, захищені нотатки;
- хочеш поділитися паролем із близькою людиною чи колегою, не пересилаючи його в месенджері.
Ключі доступу (passkeys): вхід без пароля
Найцікавіше, що з'явилося за останні роки, – ключі доступу, або passkeys. Це вхід на сайт узагалі без пароля: ти просто підтверджуєш вхід відбитком пальця, обличчям або PIN-кодом свого пристрою.
Як це працює на пальцях: замість пароля твій пристрій створює для сайту пару ключів. Секретна частина ніколи не залишає твій телефон чи менеджер паролів, а сайт зберігає лише відкриту. Тож навіть якщо базу сайту зламають, красти там нічого. А на фішинговий сайт-підробку ключ просто не спрацює, бо він прив'язаний до справжньої адреси.
Ключі доступу вже підтримують Google, Apple, Microsoft, Amazon, PayPal і багато інших. Шукай у налаштуваннях безпеки свого акаунта пункт на кшталт «Ключі доступу» або «Passkeys». Зберігати їх можна в Bitwarden, KeePassXC, а також у самому телефоні чи браузері (Google, iCloud).
Чи замінять ключі доступу паролі повністю? Колись, мабуть, так. Але поки що далеко не всі сайти їх підтримують, тож менеджер паролів, який уміє і те, і те, – найзручніший варіант.
Як захистити сам менеджер паролів
- Головний пароль має бути довгим. Найпростіше – фраза з 4–5 випадкових слів, яку легко запам'ятати й неможливо вгадати. І НЕ використовуй його більше ніде.
- Увімкни двофакторну автентифікацію для самого менеджера (для Bitwarden) – тоді одного пароля зловмиснику не вистачить.
- Збережи резервні коди відновлення. А от їх якраз можна записати в той самий паперовий записник і покласти в шухляду 😉 Ось де блокнот справді на своєму місці.
- Роби резервну копію. Раз на кілька місяців експортуй сховище в зашифрований файл (для KeePassXC просто скопіюй файл бази на флешку).
Що далі
Якщо ти тримаєш кілька акаунтів на одних і тих самих сайтах, глянь, як працювати з кількома акаунтами в одному браузері – разом із менеджером паролів це дуже зручна зв'язка. Ще одна річ, яку варто зберігати не тільки в телефоні, – номери: ось як зберегти контакти в Google і не втратити їх. А якщо досі сидиш на старій Windows, перевір, які браузери ще працюють на Windows 7 і 8.1: розширення менеджерів паролів у застарілих браузерах теж перестають оновлюватися. А якщо пошту читаєш у Thunderbird, ось як упорядкувати в ньому облікові записи.
Більше про це – за позначками Безпека, Приватність та Браузери.
А де зберігаєш паролі ти: у браузері, в менеджері чи таки в блокнотику під подушкою? Пиши в коментарях 🙂

допису бракує ілюстрацій та посилань. p.s. pass кермує =)
Виправив ситуацію, дякую за пораду 😉